Biometría en las Empresas Ecuatorianas: Eficiencia, Control y un Nuevo Nivel de Responsabilidad sobre los Datos Personales
Biometría Corporativa en Ecuador: Guía Práctica de Cumplimiento Técnico, Algorítmico y Legal
Un análisis exhaustivo para gerentes generales, directores de tecnología (TI), jefaturas de recursos humanos y asesores jurídicos sobre el funcionamiento matemático y sensorial de los sistemas biométricos (huellas, rostro, iris, voz y venas) y cómo adaptar la infraestructura corporativa a las exigencias vinculantes de la Superintendencia de Protección de Datos Personales (SPDP).
Reconocimiento facial, huellas dactilares y otros sistemas biométricos ya forman parte de la operación diaria de miles de organizaciones en Ecuador. La nueva regulación de la Superintendencia de Protección de Datos Personales (SPDP) transforma de raíz una idea que durante años fue común: implementar biometría ya no puede verse simplemente como comprar un terminal, enchufarlo y registrar usuarios.
En este artículo abordamos los dos ángulos indispensables para cualquier organización: cómo observan y transforman en matemáticas los datos las diferentes tecnologías biométricas y qué exige la nueva Norma General para el Tratamiento de Datos Biométricos a las empresas privadas ecuatorianas.
1. La Biometría ya Forma Parte de la Operación Diaria
Durante los últimos años, las tecnologías biométricas se han convertido en una solución habitual para controlar accesos, registrar asistencia laboral, validar identidades y reforzar procesos de seguridad física y lógica. En una empresa privada ecuatoriana es perfectamente común encontrar:
- Relojes biométricos dactilares para registrar la entrada y salida de trabajadores.
- Torniquetes con reconocimiento facial en recepciones de edificios corporativos.
- Lectores de huella digital para autorizar el ingreso a centros de cómputo, almacenes o bóvedas.
- Onboarding digital: Aplicaciones móviles bancarias o fintech que solicitan una fotografía del rostro o selfie con prueba de vida (liveness detection).
Desde el punto de vista tecnológico, estas herramientas ofrecen ventajas evidentes: una contraseña puede compartirse, una tarjeta puede perderse y un código PIN puede ser entregado a otra persona. Una característica biométrica, en cambio, está vinculada directamente al individuo de forma intrínseca.
Pero precisamente esa característica es también la que incrementa el riesgo: una contraseña comprometida puede cambiarse; una huella dactilar o las características faciales de una persona no.
- Revocabilidad instantánea: Si una clave se compromete, se restablece en segundos sin secuelas permanentes.
- Desvinculada del cuerpo: No compromete los rasgos fisiológicos inmutables de la persona.
- Riesgo acotado: El incidente se circunscribe exclusivamente al sistema o acceso vulnerado.
- Irrevocabilidad permanente: Si una base de datos biométrica se filtra, la exposición del titular es irreversible de por vida.
- Identificador universal inmutable: El rasgo biométrico acompaña a la persona en todas las esferas físicas y digitales.
- Tutela reforzada: Clasificado expresamente como dato sensible bajo la LOPDP y la Resolución SPDP-SPD-2026-0039-R.
La Resolución N.º SPDP-SPD-2026-0039-R, mediante la cual la SPDP expide la Norma General para el Tratamiento de Datos Biométricos, parte de esta premisa técnica ineludible: los datos biométricos que permiten identificar de forma única a una persona son datos sensibles, y su tratamiento puede generar riesgos significativos para los derechos y libertades fundamentales de sus titulares.
2. El Problema no es Utilizar Biometría, sino Justificar por Qué se Utiliza
Uno de los cambios conceptuales más profundos de esta regulación es que una organización no debería comenzar preguntándose: “¿qué sistema biométrico vamos a comprar?”. La pregunta legalmente correcta pasa a ser: “¿realmente necesitamos utilizar biometría para este proceso?”
La norma exige que, antes de implementar estos sistemas, se analice si el objetivo corporativo puede alcanzarse mediante mecanismos menos invasivos o riesgosos. El uso de biometría únicamente será admisible cuando resulte estrictamente necesario para alcanzar la finalidad prevista y no existan otros medios adecuados para cumplirla.
Demostrar que ninguna alternativa técnica convencional satisface el objetivo legítimo perseguido.
El nivel de intrusión sobre la privacidad del titular debe guardar estricto equilibrio con el beneficio de seguridad.
Prohibido reutilizar datos biométricos para finalidades secundarias incompatibles o no informadas previamente.
Utilizar únicamente representaciones matemáticas y descartar por diseño el almacenamiento de imágenes crudas.
Pensemos, por ejemplo, en una empresa que utiliza reconocimiento facial exclusivamente para registrar la asistencia de veinte empleados administrativos. Tecnológicamente funciona con fluidez, pero desde la perspectiva de protección de datos surge una pregunta vinculante: ¿era estrictamente necesario capturar la geometría facial o podían utilizarse una tarjeta individual RFID, un código alfanumérico personal o una aplicación autenticada? La empresa deberá ser capaz de justificar documentalmente su respuesta.
3. ¿Qué Observa Realmente un Sistema Biométrico y Cómo lo Convierte en Matemáticas?
Decir que un sistema “lee una huella”, “reconoce un rostro” o “analiza un iris” puede dar una impresión equivocada.
El computador no entiende una huella como la entiende una persona. Tampoco observa un rostro pensando que tiene determinada nariz, ojos o mandíbula. Para una computadora, todo comienza siendo una señal física analógica que debe convertirse en números:
- Intensidad de luz reflejada y longitud de onda.
- Capacitancia eléctrica superficial de la piel.
- Ondas acústicas y espectro de frecuencias de audio.
- Radiación infrarroja cercana (NIR) y calor residual.
- Píxeles en matrices bidimensionales RGB.
- Nubes de puntos de profundidad geométrica.
Diferentes algoritmos transforman esos valores físicos en una representación matemática abstracta y estable para reconocer nuevamente a la persona. Analicemos cada tecnología por separado:
3.1. La Huella Dactilar: El Sistema No Compara Dibujos de Dedos
La superficie de los dedos contiene un patrón formado por crestas papilares y valles:
- Crestas: Las zonas elevadas de la epidermis en relieve.
- Valles: Los surcos o espacios deprimidos entre las crestas.
Para un sistema biométrico, estas líneas contienen accidentes geométricos denominados minucias. Las directrices del NIST (National Institute of Standards and Technology) identifican las dos minucias fundamentales:
- Terminación de cresta (Ridge Ending): El punto exacto donde una cresta concluye abruptamente.
- Bifurcación (Bifurcation): El punto donde una cresta se bifurca dividiéndose en dos ramas separadas.
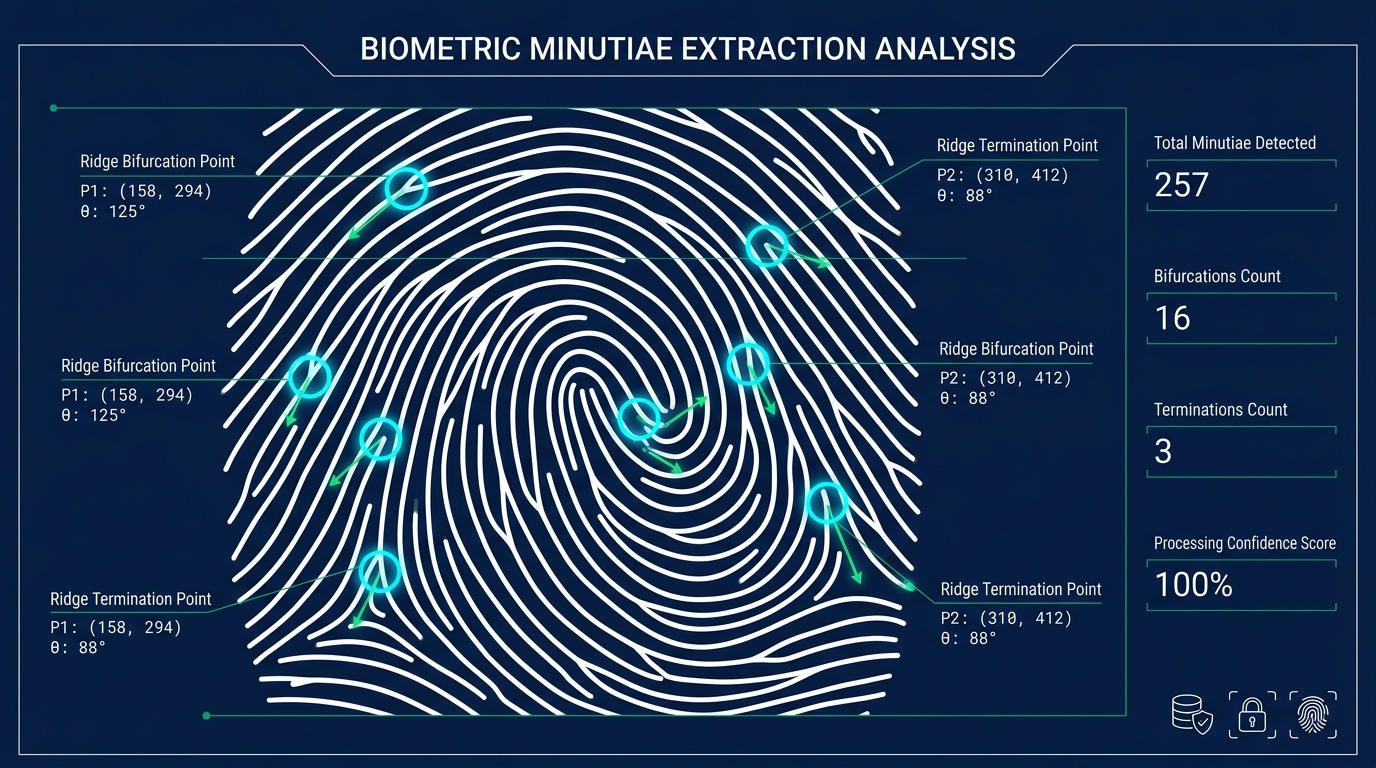
Figura 1: Mapeo matemático de minucias dactilares. Extracción de coordenadas cartesianas (x, y), dirección angular (θ) y clasificación de terminaciones y bifurcaciones bajo estándares NIST.
Para el algoritmo, una huella no es una imagen gráfica: es un conjunto estructurado de coordenadas cartesianas, ángulos y tipos de minucia:
Minucia 1 = (x: 172, y: 356, θ: 42°, Tipo: bifurcación)
Minucia 2 = (x: 205, y: 401, θ: 87°, Tipo: terminación)
Minucia 3 = (x: 264, y: 420, θ: 113°, Tipo: terminación)
Minucia 4 = (x: 301, y: 378, θ: 154°, Tipo: bifurcación)
¿Cómo Obtiene el Sensor la Imagen de la Huella?
Dependiendo del hardware instalado en la empresa:
- Sensor Óptico: Ilumina el dedo con luz LED. En el prisma de vidrio, las crestas en contacto con la superficie frustran la reflexión interna total de la luz, mientras que los valles (que retienen aire) reflejan la luz completamente. Un sensor CMOS/CCD captura esta diferencia luminosa.
- Sensor Capacitivo: Emplea una matriz de miles de condensadores microscópicos. Como la piel de una cresta tiene mayor constante dieléctrica y está físicamente más cerca del sensor que el aire de un valle, se producen variaciones medibles de capacitancia eléctrica:
Cresta  →  Mayor proximidad física  →  Capacitancia C₁
Valle → Separación por aire → Capacitancia C₂- Sensor Ultrasónico: Emite un pulso piezoeléctrico de ultrasonido hacia la superficie dérmica. El eco que rebota contra las crestas y valles se procesa de forma análoga a un sonar médico, penetrando incluso suciedad superficial, sudor o grasa.
De la Imagen a la Plantilla Matemática: El Pipeline Algorítmico
- Segmentación: Separa la huella útil del fondo ruidoso.
- Normalización: Homogeneíza el contraste y brillo de la escena.
- Estimación de Orientación: Calcula la dirección predominante de las crestas por bloques (construyendo un campo de vectores direccionales con ángulo θ).
- Filtrado con Filtros de Gabor: Aplica funciones matemáticas que combinan una onda sinusoidal con una envolvente gaussiana espacial:
G(x, y; θ, f) = exp( -0.5 · [(x_θ² / σ_x²) + (y_θ² / σ_y²)] ) × cos(2π f x_θ)El filtro actúa como un sintonizador que refuerza crestas a frecuencias y orientaciones específicas, eliminando manchas y ruido. - Binarización: Convierte los tonos de gris en blanco puro (valles = 0) y negro puro (crestas = 1).
- Adelgazamiento (Skeletonization): Reduce el grosor de las crestas hasta obtener un trazo de exactamente un píxel de ancho.
- Detección de Minucias con Crossing Number (CN): Sobre el esqueleto binario, analiza los ocho píxeles vecinos (P₂ a P₉) que rodean al píxel central P₁:
CN = 0.5 × Σ |P_i - P_{i+1}|CN = 1: Terminación de cresta (la línea concluye).CN = 2: Píxel continuo de cresta (recorrido normal).CN = 3: Bifurcación (la línea se divide en dos ramas).
¿Cómo Compara Dos Huellas?
Cuando el usuario coloca el dedo, jamás lo posiciona exactamente en el mismo milímetro ni con la misma rotación angular. Por ello, el algoritmo aplica transformaciones geométricas afines de traslación y rotación:
x' = x · cos(Δθ) - y · sin(Δθ) + Δx
y' = x · sin(Δθ) + y · cos(Δθ) + Δy
El algoritmo busca la traslación (Δx, Δy) y la rotación angular Δθ óptimas que maximicen la superposición espacial de las minucias dentro de una tolerancia de distancia euclidiana:
Distancia d = √[ (x₂ - x₁)² + (y₂ - y₁)² ] ≤ r₀ y Diferencia angular |θ₂ - θ₁| ≤ θ₀
Si el número de minucias coincidentes supera el umbral predeterminado, el sistema emite un resultado positivo.
3.2. El Rostro: De Millones de Píxeles a un Punto en un Espacio Multidimensional
Una fotografía tradicional de 1920 × 1080 píxeles en formato RGB contiene más de 6.2 millones de valores numéricos individuales. Comparar píxel contra píxel es inviable: cambiar de peinado, sonreír o mover una lámpara altera la matriz completa.
El reconocimiento facial moderno emplea redes neuronales convolucionales profundas (Deep CNNs):
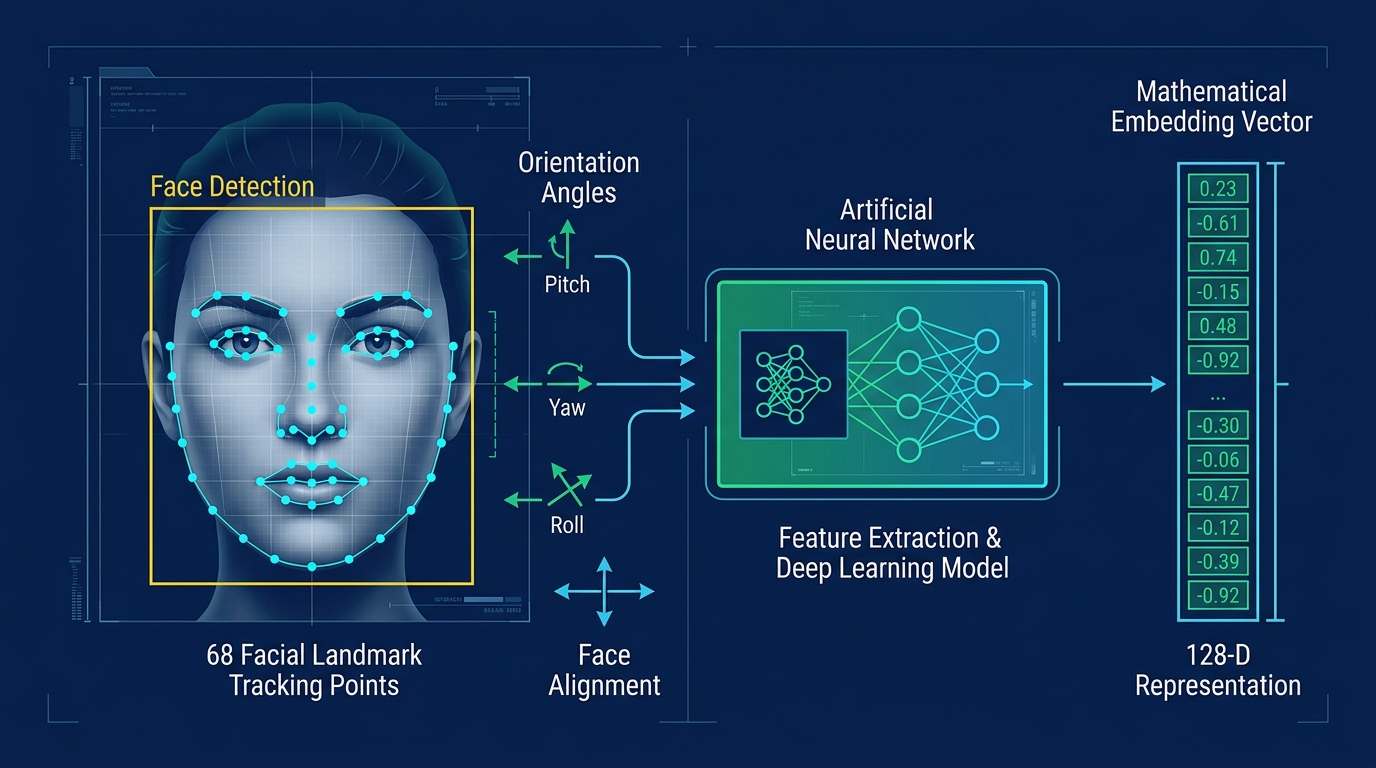
Figura 2: Pipeline de visión por computadora. Localización del rostro, extracción de 68 puntos faciales de referencia (landmarks), estimación de ángulos (pitch, yaw, roll) y mapeo hacia un embedding hiperdimensional de 128/512 variables.
- Detección y Bounding Box: Localiza el rostro en el cuadro visual.
- Landmarks Faciales (68 puntos): Identifica ojos, cejas, puente nasal, contorno labial y mandíbula.
- Normalización Afín: Rota y escala la imagen para alinear horizontalmente los centros pupilares y recortar el rostro a dimensiones estándar.
- Inferencia Neuronal: La red proyecta la imagen hacia un espacio métrico euclidiano de 128 o 512 dimensiones, generando un vector embedding:
Embedding = [ 0.231, -0.472, 0.182, 0.834, -0.102, ..., 0.512 ]En este hiperespacio, fotos de la misma persona se sitúan extremadamente próximas entre sí, mientras que rostros de personas diferentes se distancian.
La comparación se calcula habitualmente mediante Similitud del Coseno:
Similitud Cos(A, B) = (A · B) / ( ‖A‖ × ‖B‖ )
O mediante Distancia Euclidiana:
Distancia Euclidiana d(A, B) = √[ Σ (A_i - B_i)² ]
3.3. El Iris: Convertir la Córnea en una Cadena de Bits
El iris humano presenta un entramado complejo de criptas, surcos de contracción, anillos ciliares y pecas estromáticas. El algoritmo estándar (desarrollado originalmente por John Daugman y normado en estándares NIST/ISO) opera de la siguiente manera:
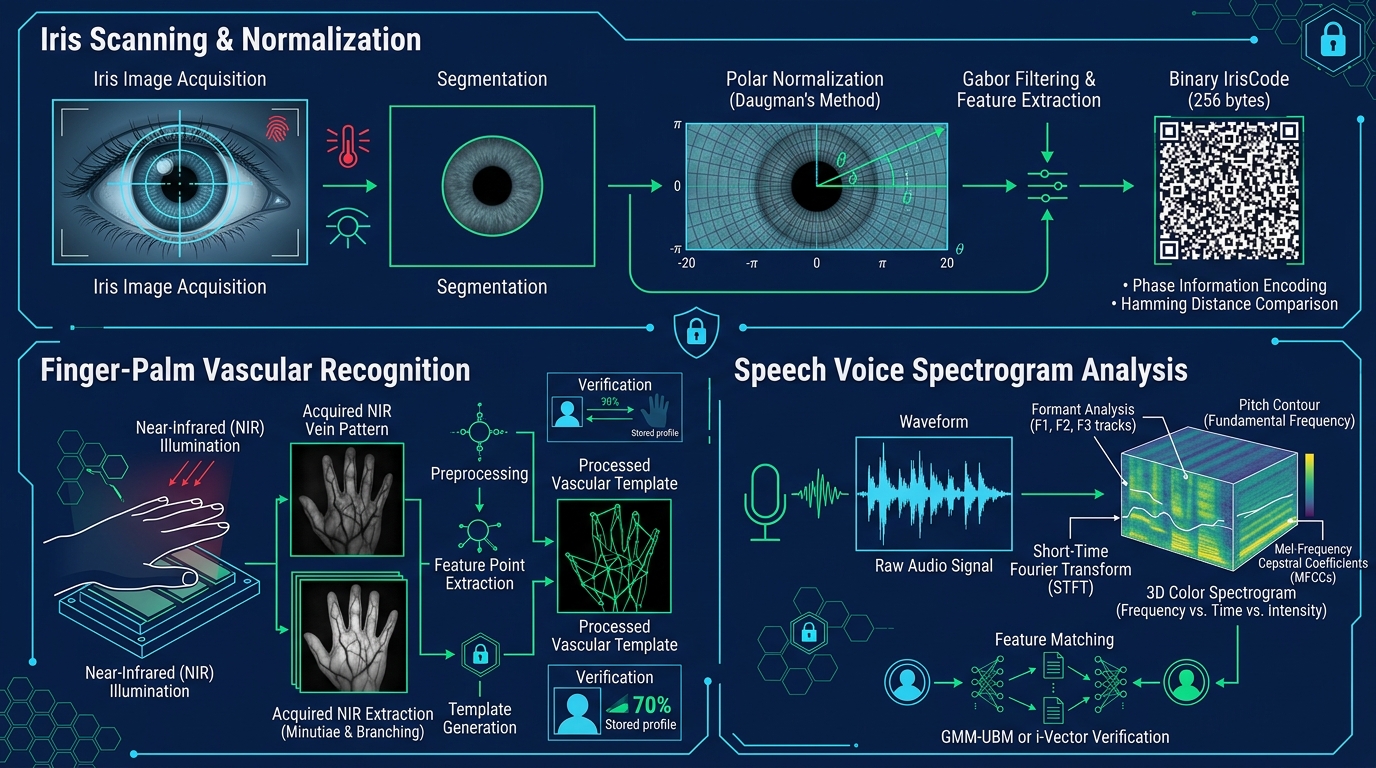
Figura 3: Modalidades biométricas complejas: Desenrollado polar de Daugman para generar el IrisCode binario (256 bytes), iluminación infrarroja cercana (NIR) para vascular dérmico y descomposición espectro-temporal MFCC para biometría de voz.
- Localización de Bordes: Encuentra el círculo interior (límite pupilar) y el exterior (límite escleral), además de detectar párpados y pestañas.
- Normalización Polar a Cartesiana: Transforma la corona circular del iris en una franja rectangular homogénea en coordenadas polares pseudo-adimensionales (r, θ).
- Filtrado con Wavelets de Gabor 2D: Extrae la fase local de la textura y la cuantifica a dos bits por cada punto de muestreo.
- Generación del IrisCode: Produce una cadena binaria ultracompacta (habitualmente 2048 bits / 256 bytes):
IrisCode A: 110010101101001011001101...
IrisCode B: 110010101101101011001101...
La comparación entre dos iris se reduce a una operación lógica a nivel de hardware (XOR) evaluada mediante la Distancia de Hamming Normalizada (HD):
Distancia de Hamming (HD) = (Bits diferentes) / (Total de bits válidos comparados)
Si dos lecturas provienen del mismo ojo, la distancia de Hamming típica se sitúa entre 0.05 y 0.25. Si provienen de personas distintas, la distancia converge estadísticamente a 0.50 (azar puro).
3.4. La Voz: Transformada de Fourier, Coeficientes MFCC y x-Vectors
La biometría vocal no analiza las palabras pronunciadas (reconocimiento de voz), sino las características físicas del tracto vocal y los patrones de fonación del hablante (reconocimiento de locutor):
- Ventaneo Temporal: La señal continua x(t) se segmenta en ventanas superpuestas de 20 a 30 milisegundos.
- Transformada Rápida de Fourier (FFT): Convierte la señal del dominio del tiempo al dominio de la frecuencia.
- Escala de Mel y Banco de Filtros: Modela la percepción auditiva humana de los formantes resonantes de la garganta y cavidad nasal.
- Extracción de MFCC (Mel-Frequency Cepstral Coefficients): Aplica la Transformada Discreta del Coseno (DCT) para condensar las resonancias del tracto vocal en 13 a 39 coeficientes por trama.
- x-Vectors: Modelos neuronales tipo TDNN (Time-Delay Neural Networks) proyectan la serie temporal completa hacia un vector fijo de embedding de locutor.
[!NOTE] Riesgo Legal Específico de la Voz: Conservar una grabación de audio cruda revela no solo la identidad del locutor, sino el contenido estricto de lo dicho, información confidencial o emociones, configurando un tratamiento de datos potencialmente excesivo ante la SPDP si solo se requería autenticación.
3.5. Patrones Vasculares: Venas de la Mano y Dedos en Infrarrojo Cercano (NIR)
La biometría vascular analiza la red venosa interna del dedo o de la palma de la mano:
- Emplea diodos emisores de infrarrojo cercano (NIR con longitud de onda de 760 a 850 nm).
- La hemoglobina desoxigenada que circula por las venas absorbe fuertemente la radiación infrarroja, mientras que los tejidos grasos circundantes la reflejan.
- Una cámara con filtro óptico IR captura la silueta de los vasos como un mapa de líneas oscuras.
- El algoritmo extrae la topología de la red: bifurcaciones vasculares, espesor y curvatura, calculando el cotejo mediante correlación cruzada normalizada.
Al tratarse de una estructura anatómica interna invisible a la luz común, posee una resistencia extrema a la falsificación con fotografías o artefactos externos.
3.6. Resumen Unificador: La Misma Lógica Matemática Transversal
Aunque un rostro, una huella, un iris, una voz y una red venosa parecen fenómenos físicos dispares, todos los sistemas biométricos resuelven exactamente la misma secuencia matemática:
Señal Física → Digitalización → Limpieza / Normalización → Red Neuronal / Filtros → Plantilla (Vector) → Métrica / Score → Umbral → Decisión| Modalidad Biométrica | Señal Física de Entrada | Representación Matemática | Métrica de Comparación |
|---|---|---|---|
| Huella Dactilar | Reflexión de luz / Capacitancia / Eco ultrasónico | Lista de Minucias (x, y, θ, tipo) | Alineación geométrica y distancia euclidiana |
| Reconocimiento Facial | Matriz de píxeles RGB / Infrarrojo / Profundidad 3D | Vector Embedding (128D - 512D) | Similitud de Coseno / Distancia Euclidiana |
| Reconocimiento de Iris | Luz infrarroja cercana (NIR) en corona pupilar | IrisCode binario (2048 bits de fase) | Distancia de Hamming (operación XOR) |
| Biometría Vocal | Onda acústica de presión continua x(t) | Coeficientes MFCC / x-Vectors | Modelos GMM-UBM / Puntuación PLDA |
| Patrón Vascular (Venas) | Absorción de hemoglobina en espectro NIR | Grafo topológico de ramificaciones venosas | Correlación cruzada normalizada |
4. ¿Qué Información Puede Almacenar Realmente una Empresa? El Riesgo de Tracking
Cuando una organización adquiere una solución biométrica comercial, suele subestimar el volumen de metadatos contextuales que el software recolecta. En la práctica, un terminal biométrico registra múltiples capas de datos simultáneamente:
Nombres, cédula, código de colaborador, departamento y correo corporativo.
Fotos JPG del rostro, muestras de huella dactilar o fragmentos de audio originales.
Vectores matemáticos de embeddings y matrices de puntos de referencia.
Dirección IP, dirección MAC, firmware del lector, versión de SDK y sistema operativo.
Fechas y horas exactas con precisión de milisegundos de cada interacción.
Sucursal, edificio, torniquete, puerta de acceso o coordenadas GPS en apps móviles.
Score de similitud alcanzado, resultado (éxito/fallo) y códigos de rechazo.
Nivel de confianza de prueba de vida, micro-movimientos y registros de detección de fraude.
[!WARNING] De Control de Acceso a Vigilancia Continua: Si una empresa distribuye lectores biométricos en torniquetes, pasillos, comedores y áreas de descanso, el sistema deja de ser un simple reloj marcador y se convierte en un mecanismo de perfilamiento y rastreo continuo de la conducta del trabajador. La SPDP sanciona el desvío de finalidad cuando se recopilan más datos de los estrictamente necesarios.
5. Probabilidad, Umbrales y Tasas de Error: FAR vs. FRR
A diferencia de las contraseñas, donde la comparación es binaria y exacta (Input == Hash(Password)), la biometría es intrínsecamente probabilística. El algoritmo responde a la pregunta:
¿Es la muestra actual suficientemente cercana a la plantilla de referencia para concluir razonablemente que pertenecen al mismo individuo?
Esto introduce de forma inevitable márgenes de error estadístico definidos por dos métricas internacionales:
FAR (False Acceptance Rate)
La probabilidad de que el sistema reconozca erróneamente a un impostor o a un tercero como si fuera el usuario legítimo registrado.
FRR (False Rejection Rate)
La probabilidad de que el sistema rechace a un colaborador o cliente legítimo que se encuentra debidamente enrolado en la plataforma.
6. ¿La Plantilla Biométrica Puede Convertirse Nuevamente en un Rostro?
Existe una creencia común entre proveedores tecnológicos: afirmar que, dado que el sistema solo almacena vectores matemáticos (embeddings), “no hay ningún riesgo porque de un vector no se puede reconstruir una foto”.
Desde la ingeniería informática contemporánea, esta afirmación ya no es enteramente cierta:
- Ataques de Inversión de Características (Feature Inversion Attacks): Mediante redes generativas adversarias (GANs) y modelos de difusión, investigadores en ciberseguridad han demostrado que es factible reconstruir aproximaciones visuales muy cercanas del rostro original a partir de su embedding matemático de 512 dimensiones.
- Capacidad Persistente de Reconocimiento: Aunque una plantilla no permita reconstruir la foto perfecta para el ojo humano, sigue permitiendo cotejar y reconocer a esa persona en cualquier otro sistema que comparta el mismo algoritmo de extracción.
- Imposibilidad de Revocación: Si una base de datos con plantillas vectoriales filtradas carece de salting criptográfico, el rasgo biométrico queda expuesto a ataques de correlación cruzada entre múltiples empresas.
Por estas razones técnicas, la SPDP clasifica a las plantillas biométricas como datos sensibles no disociados, exigiendo salvaguardas reforzadas de almacenamiento y cifrado.
7. El Reloj Biométrico de Trabajadores Merece Especial Atención
Uno de los escenarios que generará mayor fricción y requerirá adecuaciones inmediatas dentro de las empresas ecuatorianas es el control de asistencia laboral mediante huellas digitales o reconocimiento facial.
La regulación introduce y desarrolla el concepto de asimetría significativa, que se configura cuando existe una relación de poder, subordinación o dependencia económica capaz de condicionar o coartar la libertad real de una persona para decidir sobre el tratamiento de sus datos personales. Una relación de dependencia laboral encaja plenamente en esta definición.
[!IMPORTANT] El Principio de Asimetría Significativa en el Ámbito Laboral: La Superintendencia establece que en una relación laboral de subordinación, el consentimiento del trabajador no puede considerarse plenamente libre si la negativa conlleva sanciones disciplinarias, despido o desventajas. Por ello, la empresa está legalmente obligada a ofrecer un mecanismo alternativo razonable y equivalente no biométrico (como tarjeta RFID, credencial digital con PIN personal o app autenticada sin biometría).
Hasta ahora, la práctica empresarial habitual consistía en considerar el sistema biométrico como una condición unilateral técnica obligatoria: “todos los trabajadores deben registrar su huella para poder cobrar o justificar asistencia”.
Bajo la nueva norma, esta política debe replantearse: la empresa debe contar con una base legitimadora sólida, documentar la evaluación de necesidad y disponer de una alternativa viable no biométrica para aquellos colaboradores que no presten su consentimiento explícito o decidan revocarlo.
8. Bancos, Fintech, Aseguradoras y Plataformas Digitales Tienen Otro Escenario
No todos los tratamientos biométricos se evalúan bajo el mismo estándar de riesgo. La biometría utilizada para prevenir fraudes cibernéticos masivos, validar transferencias de fondos de alto valor o ejecutar procesos de identificación reforzada responde a obligaciones legales de distinta naturaleza.
De hecho, la norma contempla expresamente que no se considerará que existe asimetría significativa cuando el uso de biometría se aplique para la autenticación en operaciones sujetas a obligaciones de debida diligencia reforzada vinculadas a la prevención de fraude financiero, suplantación de identidad, lavado de activos y financiamiento del terrorismo.
| Sector / Contexto | Finalidad Operativa | Tratamiento de Asimetría (SPDP) | Obligación Principal |
|---|---|---|---|
| Bancos, Cooperativas y Fintech | Apertura remota de cuentas, validación de transferencias de alto monto, enrolamiento digital. | Excepción legal aplicable (Debida diligencia reforzada contra fraude). | EIPD previa, liveness detection certificado y cifrado de extremo a extremo. |
| Empresas en General (Control Laboral) | Registro de jornada, control de atrasos, reloj biométrico de oficinas y talleres. | Asimetría Significativa Plena. | Consentimiento explícito voluntario y oferta ineludible de alternativa no biométrica. |
| Centros Comerciales y Espacios Públicos | Videovigilancia analítica y conteo de aforo con reconocimiento facial masivo. | Prohibición General. | Prohibido salvo mandato de ley específica. Se permite únicamente CCTV tradicional. |
9. Tener Consentimiento Tampoco Resuelve Automáticamente el Problema
Otro error frecuente dentro de las gerencias empresariales es suponer que cualquier tratamiento de información personal queda saneado mediante un checkbox genérico de “He leído y acepto los términos y condiciones”.
En el ámbito de los datos biométricos sensibles, esta práctica resulta legalmente ineficaz. La regulación exige que, cuando el consentimiento sea la base legitimadora, este cumpla simultáneamente con cinco requisitos sustantivos:
Recabado con anterioridad a la captura biométrica, detallando con lenguaje claro la finalidad y plazo de conservación.
No se puede supeditar la relación laboral o el servicio principal a la entrega forzosa del dato biométrico.
Separado expresamente de contratos laborales generales o cláusulas genéricas de privacidad.
Requiere una acción afirmativa clara; no se admite el consentimiento tácito ni casillas premarcadas.
El titular puede revocar su consentimiento en cualquier momento mediante un procedimiento expedito y sin costo.
La organización debe ser capaz de demostrar en todo momento la fecha y forma de obtención del consentimiento.
10. Fotografías y Huellas Originales: Almacenar más Información no Siempre Significa Tener un Mejor Sistema
Uno de los aportes técnicos más valiosos de la Resolución SPDP-SPD-2026-0039-R es la distinción formal entre dos categorías de datos:
- Dato Biométrico Bruto (Raw Biometric Data): La información física original capturada directamente del individuo, como una fotografía de alta resolución del rostro, un escaneo en mapa de bits de la huella dactilar o una pista de audio con el registro de la voz.
- Plantilla Biométrica (Biometric Template): Una representación numérica o matemática derivada generada mediante algoritmos criptográficos unidireccionales, que permite comparar identidades pero a partir de la cual no es técnicamente posible reconstruir la imagen facial o dactilar original.
Dato Biométrico Bruto (*Raw*)
Archivos originales de imagen o audio (fotografías faciales en JPG/PNG, huellas dactilares en BMP/TIFF o grabaciones de voz).
Plantilla Biométrica (*Biometric Template*)
Representaciones matemáticas irreversibles y vectores de puntos extraídos mediante algoritmos unidireccionales y hashes criptográficos.
11. La Evaluación de Impacto ya no Debería Considerarse un Documento Opcional
La Evaluación de Impacto del Tratamiento de Datos Personales (EIPD) se convierte, bajo la nueva resolución, en el requisito técnico-jurídico más relevante para el sector empresarial.
La norma establece que el tratamiento de datos biométricos debe estar precedido obligatoriamente por un análisis formal de riesgos y una EIPD que considere factores de contexto, volumen, alcance y naturaleza sensible. Además, este documento no puede concebirse como un trámite estático archivado en una gaveta: debe ser revisado y actualizado al menos cada doce meses o ante cualquier cambio tecnológico significativo en los sistemas.
Comprar → Instalar → Enrolar → Tratar
Adquisición de hardware comercial sin análisis previo de privacidad, carga indiscriminada de huellas o fotos y asunción pasiva de cumplimiento.
Definir Finalidad → Analizar Necesidad → Elaborar EIPD → Diseñar Alternativa → Cifrar Plantillas → Monitorear Anualmente
Gobernanza proactiva que previene sanciones, garantiza auditoría técnica y documenta la debida diligencia ante la autoridad.
12. Reconocimiento Facial: Uno de los Tratamientos que Requieren Mayor Cuidado
El reconocimiento facial recibe una regulación minuciosa en la normativa debido a su naturaleza invasiva y su potencial para operar de manera remota y no colaborativa.
Las organizaciones que utilicen reconocimiento facial deben implementar medidas reforzadas de ciberseguridad a lo largo de todo el ciclo de vida del dato: control de acceso restringido a las plantillas, auditorías de precisión algorítmica para evitar sesgos discriminatorios y certificación de protección contra ataques de presentación (anti-spoofing o falsificación con fotos o máscaras).
[!WARNING] Prohibición Expresa de Identificación Biométrica Masiva: La Resolución SPDP-SPD-2026-0039-R prohíbe de forma expresa la identificación biométrica masiva e indiscriminada de personas en espacios públicos o de concurrencia abierta, salvo excepciones taxativas contempladas en una norma con rango de ley (como seguridad ciudadana a cargo de las fuerzas del orden). Centros comerciales, aeropuertos y recintos privados de afluencia masiva deben limitar sus sistemas a videovigilancia de seguridad tradicional (CCTV perimetral) sin procesamiento analítico facial automatizado.
13. ¿Qué Deberían Revisar Ahora las Empresas Privadas Ecuatorianas?
Una organización que actualmente utiliza lectores de huella, terminales de reconocimiento facial o aplicaciones móviles con verificación biométrica debe emprender un levantamiento integral de tratamientos.
A continuación presentamos la Matriz de Control y Auditoría Biométrica con los 10 puntos críticos que todo departamento legal y de TI debe validar:
Catalogar todos los relojes de asistencia, cerraduras biométricas, cámaras analíticas y apps con selfie.
Disponer operativamente de tarjetas RFID, credenciales digitales o PIN para colaboradores y clientes.
Verificar con el fabricante que el hardware solo genere representaciones matemáticas y descarte las fotos originales.
Formalizar el análisis de riesgos, justificación de necesidad y plan de revisión anual obligatorio.
Firmar cláusulas específicas con proveedores de lectores y nubes, prohibiendo la reutilización de datos.
Establecer un canal expedito para procesar el retiro del consentimiento sin afectación al titular.
Almacenar las plantillas biométricas cifradas en reposo (AES-256) en bases de datos lógicamente aisladas.
Registrar y auditar qué usuarios administradores consultan o modifican los registros biométricos.
Definir tiempos límite de conservación y supresión técnica inmediata ante desvinculación laboral.
Incorporar cada tratamiento biométrico dentro del Registro de Actividades de Tratamiento de la empresa.
14. Las Empresas que ya Utilizan Biometría También Deberán Adaptarse
La resolución no se limita a regular futuros despliegues tecnológicos. La Disposición Transitoria contempla expresamente la situación de las organizaciones que ya cuentan con sistemas biométricos en producción: deberán adecuar sus procesos, contratos y sistemas tecnológicos dentro de los doce (12) meses contados a partir de su publicación oficial.
[!NOTE] Cronograma de Adecuación de 12 Meses: La Disposición Transitoria de la Resolución SPDP-SPD-2026-0039-R otorga un plazo de doce meses a las empresas que ya utilizan sistemas biométricos para adecuar sus contratos, procesos y arquitectura técnica. El cumplimiento no requiere forzosamente desmantelar la inversión en hardware, sino gobernar adecuadamente el tratamiento, garantizar la alternativa no biométrica y formalizar la EIPD ante posibles inspecciones de la SPDP.
15. Conclusión: La Protección de Datos se Está Convirtiendo en Arquitectura Empresarial
Durante mucho tiempo las empresas trataron la protección de datos como un asunto puramente documental: manuales archivados, políticas de privacidad en la web y cláusulas genéricas en contratos. La evolución regulatoria impulsada por la SPDP demuestra que esa visión resulta obsoleta e ineficaz.
Cuando hablamos de biometría, hablamos obligatoriamente de:
- Bases de datos segregadas y cifradas.
- Arquitectura Zero Trust y controles de acceso por necesidad (Need-to-Know).
- Plantillas matemáticas unidireccionales frente a datos brutos.
- Auditoría de proveedores externos de hardware y software.
- Protocolos verificables de revocatoria y borrado seguro.
La verdadera pregunta para las organizaciones ecuatorianas ya no es simplemente “¿tenemos un manual de LOPDP?”, sino “¿podemos demostrar técnicamente cómo protegemos los datos personales sensibles durante todo su ciclo de vida?”. Esa distinción separa el cumplimiento aparente de la verdadera madurez operativa.
- Superintendencia de Protección de Datos Personales (SPDP): Resolución N.º SPDP-SPD-2026-0039-R. Norma General para el Tratamiento de Datos Biométricos.
- Registro Oficial de la República del Ecuador: Ley Orgánica de Protección de Datos Personales (LOPDP). Quinto Suplemento N.º 459.
- National Institute of Standards and Technology (NIST): Special Publication 800 Series on Biometric Data Specifications & ANSI/NIST-ITL Standards.
- Resolución SPDP-SPD-2026-0005-R: Directrices para la Evaluación de Impacto en la Protección de Datos Personales (EIPD) y tratamientos a gran escala.
- Resolución SPDP-SPD-2025-0028-R: Criterios para la designación formal de Delegados de Protección de Datos (DPD) en el sector corporativo.
¿Tu Empresa Utiliza Relojes Biométricos, Reconocimiento Facial o Validación Dactilar?
En INNODEV SOLUTIONS S.A.S. brindamos consultoría especializada para adecuar los sistemas biométricos de tu organización a la Resolución SPDP-SPD-2026-0039-R: levantamiento de tratamientos, análisis de necesidad, evaluaciones de impacto (EIPD) y arquitectura de seguridad técnica.
Evita sanciones de la SPDP y contingencias laborales asegurando mecanismos alternativos no biométricos, cifrado de plantillas y contratos de encargo con proveedores conforme a la normativa ecuatoriana.
Vaciar Lista
¿Estás seguro de que deseas eliminar todos los productos de tu lista de consultas?