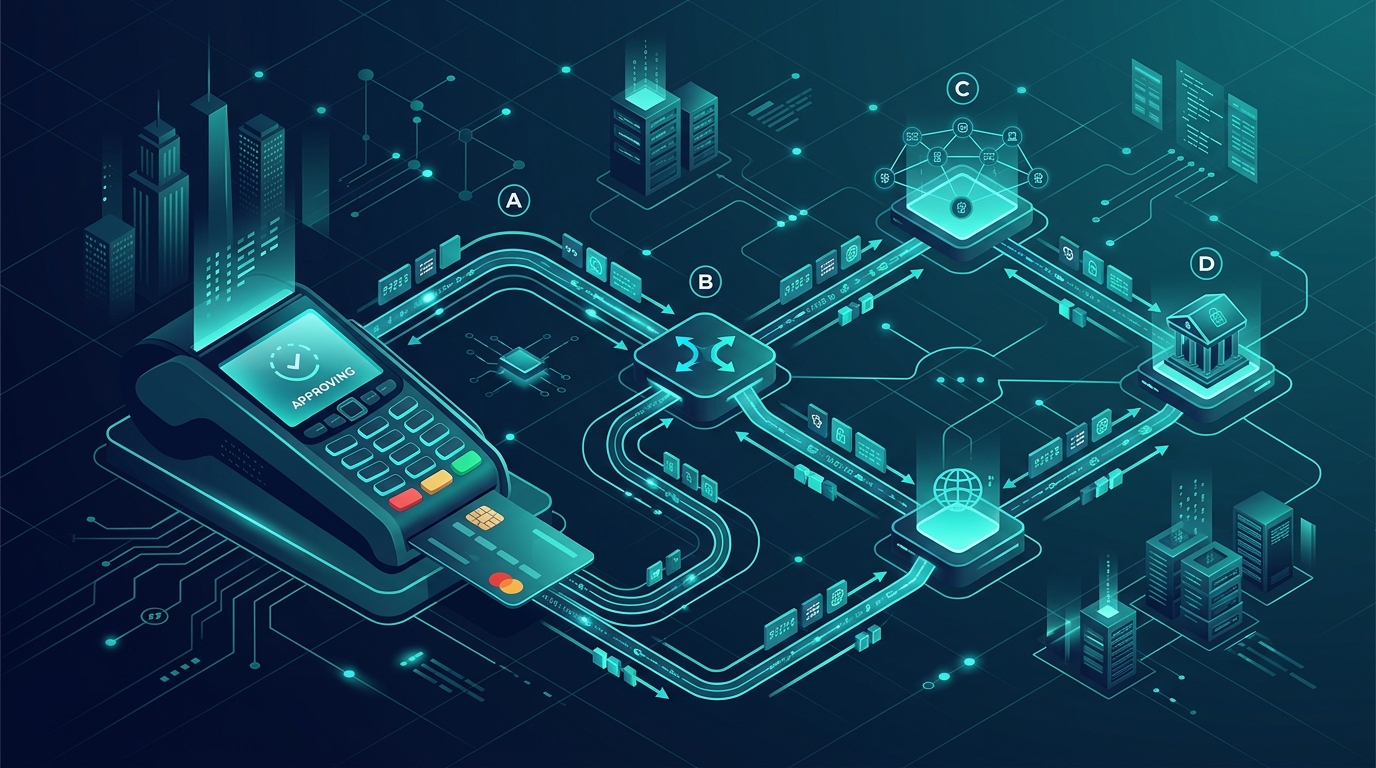
De la terminal física al switch financiero: la anatomía distribuida detrás de cada transacción con tarjeta.
Cuando un cliente acerca una tarjeta a una terminal POS, ingresa su PIN y observa en pantalla el mensaje APROBADA en menos de dos segundos, parece una operación trivial. Detrás de ese breve intervalo opera una compleja cadena de sistemas distribuidos, módulos de seguridad criptográfica (HSM), redes de adquirencia y switches bancarios que intercambian mensajes de telemetría financiera bajo el estándar ISO 8583.
La perspectiva de ingeniería de software
Entender ISO 8583 como un simple formato de mensajes bancarios es un error conceptual frecuente. Desde la arquitectura de software, este protocolo representa una clase maestra sobre cómo diseñar sistemas distribuidos resilientes: transmisión binaria hipercompacta, validación estricta de esquemas sin sobrecarga de texto plano, y mecanismos deterministas de conciliación y reversos frente a fallas de red.
1. ¿Qué es ISO 8583 y qué problema resuelve?
El estándar internacional ISO 8583 (Financial-transaction-card-originated messages — Interchange message specifications) define la estructura de datos y el flujo de mensajería para transacciones financieras originadas por tarjetas de débito, crédito y prepago.
Su alcance técnico formal regula la interoperabilidad entre los dos extremos fundamentales del ecosistema financiero:
Adquirente (Acquirer)
Institución o procesador que administra los comercios y captura los pagos.
Contrato común de sintaxis, MTI, Bitmaps y Data Elements.
Emisor (Issuer)
Banco custodio del cliente que evalúa fondos, riesgo y autoriza la transacción.
En términos operativos:
- El Banco Adquirente: Es la institución financiera o procesador que administra la relación comercial con el comercio donde se realiza la compra y opera las terminales de captura (POS, mPOS o pasarelas e-commerce).
- El Banco Emisor: Es la entidad financiera que emitió la tarjeta al titular y custodia su cuenta monetaria o línea de crédito.
Entre el adquirente y el emisor nunca existe una conexión directa punto a punto. La comunicación transita a través de intermediarios críticos: concentradores, switches transaccionales, redes de tarjetas globales (como Visa, Mastercard o redes interbancarias locales), motores antifraude y servidores de seguridad criptográfica.
El estándar ISO 8583 establece exclusivamente la semántica, tipos de datos y empaquetado de los mensajes. El método físico de transporte (sockets TCP, capas VPN, encolamiento MQ) y las fases contables posteriores de compensación y liquidación (clearing and settlement) quedan formalmente fuera del alcance de la norma.
2. Anatomía de una compra real: Flujo transaccional en 1.5 segundos
Supongamos una compra cotidiana por un valor de USD 45.50 realizada en un supermercado con una tarjeta emitida por el Banco A, procesada en una terminal provista por el Banco B:
Los 5 Actores de una Compra en 1.5 Segundos
Para responder con certeza en milisegundos si la operación es legítima, el banco emisor debe resolver de manera automatizada las siguientes incógnitas técnicas:
- ¿El número de tarjeta (PAN) existe y se encuentra en estado activo?
- ¿La tarjeta está vencida o bloqueada por extravío?
- ¿El comercio solicitante está facultado para operar en esa categoría?
- ¿Existe saldo disponible suficiente en la cuenta o línea de crédito?
- ¿El criptograma EMV de la tarjeta y el bloque de PIN ingresado son matemáticamente válidos?
- ¿El motor antifraude detectó patrones anómalos de velocidad, geolocalización o montos atípicos?
- ¿Cuál es el código exacto de aprobación o rechazo que debe transmitirse de retorno?
El resultado de esta validación se encapsula en una respuesta formal que viaja de regreso por toda la cadena transaccional hasta reflejarse en la pantalla del dispositivo.
3. ¿Por qué ISO 8583 no utiliza JSON o XML?
En el desarrollo de software corporativo contemporáneo, la convención estándar para el intercambio de información entre servicios es JSON estructurado:
{
  "cardNumber": "************1234",
  "transactionAmount": "45.50",
  "currency": "840",
  "merchantId": "STORE-EC-001",
  "terminalId": "POS-9812",
  "systemTraceAuditNumber": "184920"
}
Aunque JSON y XML ofrecen gran legibilidad humana, acarrean una penalización severa para el procesamiento transaccional financiero masivo:
- Sobrecarga de ancho de banda: Repetir los nombres de las claves (
transactionAmount,cardNumber) en cada una de las 100,000 peticiones concurrentes por segundo multiplica exponencialmente los gigabytes transmitidos. - Costo de serialización/deserialización: Parsear cadenas de texto delimitadas por comillas y llaves demanda ciclos de CPU considerables en firewalls, HSMs y switches centrales.
ISO 8583 nació con un imperativo de ingeniería opuesto: eficiencia de procesamiento y compacidad a nivel de byte. En lugar de transportar llaves de texto, el estándar divide el mensaje en tres componentes canónicos:
Define la versión de la norma, la clase de mensaje (autorización, financiero, reverso), la función (petición o respuesta) y el origen.
Matriz de bits que indexa con precisión quirúrgica qué campos de datos están incluidos secuencialmente a continuación.
El cuerpo real de la transacción: tarjeta (PAN), monto, fecha, STAN, código de comercio, datos EMV y firma criptográfica MAC.
El receptor y el emisor ya comparten previamente el contrato formal. Al saber qué campo ocupa cada posición, no se requiere enviar un solo nombre de atributo.
4. Estructura General de un Mensaje ISO 8583
En una sesión de comunicación real sobre la red, un paquete de intercambio se conforma jerárquicamente de la siguiente forma:
Muchas redes de pago agregan un encabezado previo (network header o transport header) antes del MTI. Por ello, el mensaje ISO 8583 no siempre coincide exactamente con el inicio del buffer TCP recibido en el socket.
5. El MTI (Message Type Indicator) Desglosado
El MTI es un identificador numérico de cuatro posiciones fijas que clasifica inequívocamente el propósito funcional de la trama:
Versión del Estándar
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003 / 2023
Propósito General
- 1: Autorización previa
- 2: Financiero (Débito)
- 4: Reverso / Cancelación
- 8: Administración de Red
Flujo Operativo
- 0: Solicitud (Request)
- 1: Respuesta (Response)
- 2: Notificación (Advice)
- 3: Respuesta de Notif.
Emisor de la Trama
- 0: Adquirente
- 1: Reintento Adquirente
- 2: Emisor
- 3: Reintento Emisor
Ejemplos prácticos de MTIs en switches reales:
| MTI | Descripción Técnica | Caso de Uso Cotidiano |
|---|---|---|
| 0100 | Authorization Request | La terminal POS consulta al banco emisor si una tarjeta puede pagar USD 45.50. |
| 0110 | Authorization Response | El banco emisor aprueba o declina la solicitud de autorización previa. |
| 0200 | Financial Transaction Request | Compra en línea o retiro en cajero ATM donde el débito se ejecuta en el instante. |
| 0210 | Financial Transaction Response | Respuesta afirmativa o negativa a la transacción financiera directa. |
| 0400 / 0420 | Reversal Request / Advice | El POS envió un 0200, la compra se aprobó en el banco, pero la respuesta no llegó a la terminal por caída de red. La terminal revierte el cargo. |
| 0800 | Network Management Request | Un switch financiero verifica la disponibilidad del enlace (Echo Test) o solicita el intercambio de llaves de trabajo. |
| 0810 | Network Management Response | Respuesta de confirmación operativa de la red. |
6. El Bitmap: Una Maravilla de Eficiencia en Ingeniería
El Bitmap es una matriz de bits indexada que señala matemáticamente qué campos de datos están incluidos en el paquete. Cada bit del mapa actúa como una bandera booleana (1 = presente, 0 = ausente):
Cada celda representa un bit booleano dentro de la secuencia. El valor 1 indica presencia obligatoria del Data Element respectivo en el cuerpo de la transacción.
| Bit | Valor | Data Element Mapeado | Interpretación en la Solicitud 0200 |
|---|---|---|---|
| Bit 1 | 0 | Bit de Extensión Secundario | Indica que la transacción solo contiene campos del 1 al 64 (no hay Bitmap Secundario). |
| Bit 2 | 1 | DE 2 — Primary Account Number (PAN) | Presente. Número de la tarjeta bancaria en formato LLVAR (longitud dinámica hasta 19 dígitos). |
| Bit 3 | 1 | DE 3 — Processing Code | Presente. Código fijo de 6 dígitos (000000) que define una compra regular en comercio. |
| Bit 4 | 1 | DE 4 — Transaction Amount | Presente. Monto fijo de 12 dígitos (000000004550) que equivale exactamente a USD 45.50. |
| Bits 5 y 6 | 0 | DE 5 y DE 6 (Montos de Liquidación) | Ausentes en la solicitud de autorización estándar al no haber conversión de divisa internacional. |
| Bit 7 | 1 | DE 7 — Transmission Date & Time | Presente. Marca temporal estricta de 10 dígitos (MMDDhhmmss) en hora estándar UTC. |
| Bit 11 | 1 | DE 11 — Systems Trace Audit Number (STAN) | Presente. Secuencial de 6 dígitos generado por la terminal para enlazar la petición con su respuesta. |
| Bits 12 al 64 | 0 / 1 | DE 41 (Terminal), DE 49 (Moneda), DE 52 (PIN)... | Campos condicionales activados según viaje información de terminal, divisa o bloque de PIN cifrado. |
El rol del Bit 1:
Si el Bit 1 del bitmap primario es 1, significa que el mensaje contiene campos extendidos (del 65 al 128), por lo que inmediatamente después de los primeros 8 bytes del bitmap primario viajará un Bitmap Secundario de 8 bytes adicionales. Si el Bit 1 es 0, el mensaje concluye sus campos dentro del rango 1-64.
En implementaciones basadas en texto hexadecimal (comunes en simuladores y logs bancarios), un bitmap primario de 64 bits se representa como una cadena de 16 caracteres hexadecimales (ej. F23C448128E08000), donde cada dígito hex resume 4 campos booleanos contiguos.
7. Catálogo de Data Elements (DE) Esenciales
Una vez procesado el Bitmap, el deserializador procede a leer secuencialmente los valores de los Data Elements. La siguiente tabla compendia los elementos más universales en producción:
| Data Element | Nombre Estándar | Tipo y Longitud | Función en el Sistema |
|---|---|---|---|
| DE 2 | Primary Account Number (PAN) | LLVAR n..19 | Número identificador de la tarjeta bancaria del cliente. |
| DE 3 | Processing Code | n 6 (fijo) | Define el tipo de operación solicitada (compra, retiro, saldo). |
| DE 4 | Amount, Transaction | n 12 (fijo) | Monto total de la compra expresado en centavos de la moneda base. |
| DE 7 | Transmission Date & Time | n 10 (MMDDhhmmss) | Estampa temporal de despacho de la trama según el huso UTC. |
| DE 11 | Systems Trace Audit Number (STAN) | n 6 (fijo) | Número secuencial generado por la terminal para correlación. |
| DE 12 | Local Transaction Time | n 6 (hhmmss) | Hora local en la que se generó la compra en el comercio. |
| DE 13 | Local Transaction Date | n 4 (MMDD) | Fecha local de la transacción en la terminal de origen. |
| DE 37 | Retrieval Reference Number (RRN) | an 12 (fijo) | Identificador unívoco global para rastreo, reclamos y contracargos. |
| DE 38 | Authorization Identification Response | an 6 (fijo) | Código de aprobación emitido por el host bancario cuando aprueba. |
| DE 39 | Response Code | an 2 (fijo) | Resultado de la operación (00 = Aprobada, 51 = Fondos insuficientes). |
| DE 41 | Card Acceptor Terminal Identification | ans 8 (fijo) | Identificador unívoco del dispositivo POS físico en el comercio. |
| DE 42 | Card Acceptor Identification Code | ans 15 (fijo) | Código del establecimiento comercial ante el banco adquirente. |
| DE 49 | Currency Code, Transaction | n 3 (ISO 4217) | Código numérico de moneda (ej. 840 para USD, 978 para EUR). |
| DE 52 | Personal Identification Number (PIN) Data | b 64 (8 bytes binarios) | Bloque criptográfico cifrado que transporta el PIN del titular. |
| DE 55 | Integrated Circuit Card (ICC) System Data | LLLVAR b..999 | Contenedor de etiquetas TLV con criptogramas del chip EMV. |
| DE 64 / 128 | Message Authentication Code (MAC) | b 64 | Firma criptográfica que certifica la integridad del mensaje. |
8. Análisis Profundo de Campos Críticos
DE 3 — Processing Code: La intención transaccional
El Processing Code se compone de seis dígitos organizados en tres pares funcionales:
- Dígitos 1-2: Tipo de transacción (
00= Compra regular de bienes,01= Anticipo de efectivo,20= Devolución o reembolso,30= Consulta de saldo). - Dígitos 3-4: Tipo de cuenta origen (
00= No especificada,10= Cuenta de ahorros,20= Cuenta corriente,30= Línea de crédito). - Dígitos 5-6: Tipo de cuenta destino (usado en transferencias interbancarias).
DE 4 — Transaction Amount: La regla de oro del dinero
En ISO 8583, los montos no contienen puntos decimales ni comas. Se representan con una longitud fija de 12 dígitos numéricos donde las dos últimas posiciones corresponden a los centavos:
Mandato estricto de ingeniería: En el backend, jamás utilices variables de tipo
floatodoublepara manipular montos financieros. Las operaciones de punto flotante en procesadores binarios introducen errores de redondeo irreparables. Utiliza siempre tipos de precisión arbitraria:
# Python
from decimal import Decimal
monto = Decimal("45.50")

# Java
import java.math.BigDecimal;
BigDecimal monto = new BigDecimal("45.50");

# C# (.NET)
decimal monto = 45.50m;
DE 11 (STAN) vs. DE 37 (RRN): Correlación vs. Trazabilidad
- STAN (Systems Trace Audit Number - DE 11): Es un correlativo numérico cíclico de 6 dígitos (
000001a999999) generado localmente por la terminal. Permite que la terminal enlace la respuesta0110con la solicitud0100enviada milisegundos antes. - RRN (Retrieval Reference Number - DE 37): Es un identificador alfanumérico global de 12 caracteres estructurado comúnmente con la fecha juliana, la hora y el STAN. Es el identificador inmutable que comparten el comercio, el adquirente y el emisor para conciliar extractos o disputar contracargos meses después.
9. El Problema de los Sistemas Distribuidos: Timeouts y Reversos
En sistemas distribuidos, una solicitud nunca debe considerarse fallida simplemente porque se agotó el tiempo de espera (timeout):
Secuencia de Resolución ante Caída de Conexión
La terminal POS envía la solicitud de cobro de USD 45.50 con STAN 123456. El banco emisor procesa la operación y descuenta el saldo del titular.
El emisor despacha la respuesta de aprobación (0210), pero la red sufre una desconexión. La terminal POS nunca recibe el paquete y agota su temporizador de espera (*Socket Timeout*).
La terminal POS dispara automáticamente un mensaje de reverso transportando el STAN original (123456) y el monto exacto para notificar que la mercancía no fue entregada.
El banco emisor localiza la transacción huérfana, libera el bloqueo de saldo del cliente y retorna confirmación exitosa de anulación, garantizando consistencia absoluta.
10. Criptografía y Seguridad Bancaria: EMV, DUKPT y el Rol del HSM
Los datos financieros no pueden circular en claro bajo ninguna circunstancia. El ecosistema ISO 8583 convive de forma coordinada con rigurosos estándares de seguridad criptográfica:
- Algoritmo DUKPT: Deriva una llave criptográfica única e irrepetible para cada transacción individual.
- Chip EMV: Genera el criptograma ARQC firmado por el coprocesador físico de la tarjeta.
- Bloque de PIN: Se formatea según ISO 9564 en hardware a prueba de manipulación física (*tamper-resistant*).
- Hardware Security Module (HSM): Valida el PIN y ejecuta PIN Translation sin revelar llaves al servidor.
- Validación de MAC: Confirma la integridad del mensaje bajo algoritmos ISO 9797 o CMAC.
- Cero llaves en software: Ninguna clave criptográfica maestra reside jamás en código fuente o base de datos.
1. El PIN Block y la metodología DUKPT
Cuando el titular introduce su clave de 4 dígitos en el POS:
- El PIN se combina con los dígitos del PAN y se formatea según la norma ISO 9564 (comúnmente formato PIN Block ISO-0 o ISO-3).
- Se cifra inmediatamente dentro del módulo seguro del dispositivo mediante DUKPT (Derived Unique Key Per Transaction). Con DUKPT, el hardware genera una clave criptográfica completamente nueva y única para cada transacción. Si un atacante intercepta una clave, solo podrá descifrar esa transacción puntual, sin comprometer jamás las operaciones pasadas ni futuras.
2. El Hardware Security Module (HSM)
Las aplicaciones y servidores transaccionales jamás deben almacenar claves maestras en memoria RAM ni en archivos de configuración. Toda operación de validación, cifrado o firma se delega a un HSM (Hardware Security Module) físico. El switch transaccional envía el paquete cifrado al HSM a través de un comando seguro, y el HSM responde si la clave es válida sin exponer las llaves criptográficas al código del servidor.
3. El Criptograma ARQC (DE 55) y EMV
En tarjetas modernas con chip, el chip físico ejecuta una rutina criptográfica interna utilizando su propia llave simétrica secreta. Esta rutina genera el ARQC (Authorization Request Cryptogram), un hash firmado que certifica que la tarjeta física estaba presente frente a la terminal y que el monto no fue alterado durante la transmisión. Este criptograma viaja empaquetado en formato TLV (Tag-Length-Value) dentro del DE 55.
11. Arquitectura de Software para Sistemas de Pago
Uno de los errores más comunes de desarrolladores que abordan proyectos bancarios es convertir el protocolo ISO 8583 en el modelo de base de datos de la empresa.
El antipatrón: Diseñar bases de datos atadas al estándar
-- ANTIPATRÓN: Código altamente acoplado y frágil
CREATE TABLE transacciones (
    id SERIAL PRIMARY KEY,
    mti VARCHAR(4),
    de_2 VARCHAR(19),
    de_3 VARCHAR(6),
    de_4 VARCHAR(12),
    de_11 VARCHAR(6),
    de_37 VARCHAR(12),
    de_41 VARCHAR(8)
);
Este diseño acopla todo el negocio a la sintaxis del protocolo de mensajería. Si el día de mañana se integra un proveedor que utiliza APIs REST con JSON o mensajería ISO 20022 MX, toda la base de datos y la lógica de negocio colapsan.
El patrón recomendado: Arquitectura Limpia con Capa de Adaptación
El protocolo ISO 8583 reside exclusivamente en el adaptador perimetral, protegiendo el núcleo de negocio frente a cambios de formato externo.
En este esquema desacoplado:
- El Payment Core maneja una entidad de negocio limpia e independiente:
class PaymentTransaction:
    def __init__(self, tx_id, amount, currency, merchant_id, card_token):
        self.tx_id = tx_id
        self.amount = amount          # Objeto Decimal
        self.currency = currency      # ISO 4217 code
        self.merchant_id = merchant_id
        self.card_token = card_token  # Tokenizado, nunca PAN en claro
self.status = "PENDING"- El ISO 8583 Adapter es el único componente responsable de convertir esa entidad de dominio en la trama con MTI, Bitmap y Data Elements que exige la red externa.
12. Reglas Prácticas para Escribir un Parser ISO 8583 Seguro
Parsear una trama bancaria no es equivalente a ejecutar un simple string.split(). La entrada proviene de la red y debe tratarse como potencialmente hostil:
- Campos de longitud variable (LLVAR y LLLVAR): Los campos como el PAN (DE 2) o los datos EMV (DE 55) tienen tamaño variable. Se codifican anteponiendo dos dígitos (LLVAR, longitud hasta 99) o tres dígitos (LLLVAR, longitud hasta 999). El parser debe leer primero el prefijo numérico y avanzar exactamente el número de bytes indicado, validando que no exceda el límite del buffer para evitar ataques de desbordamiento (buffer over-read).
- Diversidad de encodings: Mientras que las redes modernas utilizan ASCII o UTF-8 para texto y formato binario para los bitmaps y pines, los mainframes tradicionales utilizan a menudo codificación EBCDIC para caracteres alfanuméricos y BCD (Binary-Coded Decimal) para dígitos compactos. El parser debe ser parametrizable según la especificación del procesador.
- Validación de bitmaps inconsistentes: Si el bitmap primario indica que el campo 55 está encendido, pero el stream de bytes concluye prematuramente, el parser debe abortar inmediatamente la transacción arrojando un error de framing estricto sin dejar conexiones en estado colgado.
13. Logging Seguro y Auditoría: Cumplimiento PCI DSS
Un switch transaccional ISO 8583 requiere un régimen estricto de observabilidad y auditoría. Sin embargo, registrar indiscriminadamente las tramas en archivos de log representa una violación flagrante del estándar PCI DSS (Payment Card Industry Data Security Standard).
Lo que NUNCA debe escribirse en logs:
- El PAN completo de la tarjeta (DE 2) sin enmascarar. Solo se permite visualizar los primeros 6 dígitos (BIN) y los últimos 4 dígitos.
- El bloque criptográfico de PIN (DE 52).
- El código de seguridad CVV2 / CVC2 impreso al reverso.
- Los datos de la banda magnética completa (Track 2) o las claves privadas de autenticación.
# FORMATO AUDITABLE SEGURO (Mapeado estructurado):
logger.info(
    "Transacción financiera procesada",
    extra={
        "trace_id": "9a8e7b6c-1234",
        "mti": "0200",
        "stan": "184920",
        "masked_pan": "411111******1234",
        "amount": "45.50",
        "currency": "USD",
        "response_code": "00"
    }
)
14. Máquinas de Estado Transaccionales (State Machines)
El ciclo de vida de una transacción financiera no debe gestionarse mediante bloques anidados caóticos de if / else. Debe modelarse formalmente mediante una Máquina de Estados Finita (FSM):
INICIADA
La terminal captura datos y prepara el despacho de la trama financiera 0200.
EN VUELO (In-Flight)
Mensaje despachado al switch; temporizador de respuesta activo (< 20 s).
FINALIZADA
Respuesta 0210 recibida con éxito (Aprobada o Declinada formalmente).
REVERSADA
Timeout alcanzado; mensaje de reverso 0400 emitido y confirmado por el host.
Este enfoque garantiza determinismo total: en cualquier momento, el motor sabe exactamente si una operación se completó, si requiere compensación manual o si un reverso automático está en tránsito.
15. ¿ISO 8583 está Obsoleto frente a ISO 20022?
La adopción global de ISO 20022 (basado en XML y JSON para mensajería financiera corporativa e interbancaria) ha llevado a suponer erróneamente que ISO 8583 desaparecerá a corto plazo.
La realidad técnica del ecosistema global demuestra lo contrario:
- Ámbitos de aplicación diferenciados: Mientras que ISO 20022 se ha convertido en el estándar indiscutible para transferencias de alto valor, pagos transfronterizos (SWIFT) y liquidación de cuentas corporativas, ISO 8583 reina en el punto de venta minorista, redes de tarjetas y cajeros automáticos (ATM), donde la latencia de procesamiento por paquete debe situarse por debajo de los 50 milisegundos.
- Mantenimiento y vigencia activa: La propia Organización Internacional de Normalización publicó en julio de 2023 la norma ISO 8583:2023, consolidando y modernizando las especificaciones de intercambio.
Ambos estándares no compiten; coexisten armónicamente en las arquitecturas bancarias modernas. Las empresas construyen sistemas con adaptadores ISO 8583 para dialogar con terminales y adquirentes de tarjeta en el borde (edge), mientras que utilizan ISO 20022 para comunicarse con el banco central y los sistemas de compensación interbancaria.
16. Fuentes y Referencias Técnicas
- International Organization for Standardization (ISO): ISO 8583:2023 — Financial-transaction-card-originated messages — Interchange message specifications. Edición 3, publicada en julio de 2023.
- IBM Integration Bus & App Connect Enterprise Documentation: ISO8583 messaging standard: MTI, bitmaps, and data elements architectural definitions.
- AWS Payment Cryptography Technical Guide: Managing PIN blocks, DUKPT key derivation, ARQC cryptograms, and MAC generation under PCI compliance.
- PCI Security Standards Council: Payment Card Industry Data Security Standard (PCI DSS) Requirements and Testing Procedures v4.0.
- EMVCo Specifications: EMV Integrated Circuit Card Specifications for Payment Systems — Book 2: Security and Key Management.
¿Necesitas Desarrollar Software a la Medida o Modernizar tus Sistemas?
En INNODEV SOLUTIONS ayudamos a empresas a crear aplicaciones empresariales robustas, plataformas web y móviles, consultoría en arquitectura de sistemas, ciberseguridad y soluciones digitales adaptadas a tus objetivos de negocio.